 0
 0
Tóm lược
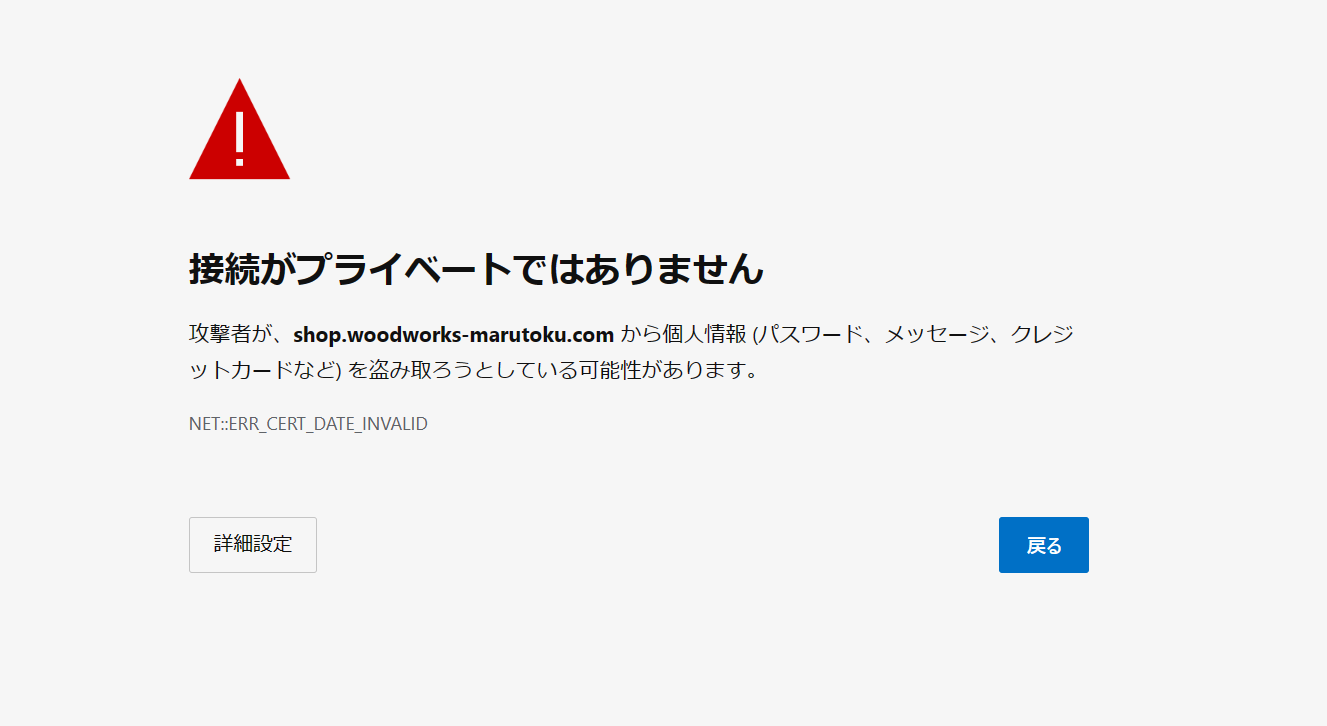
SSL Certificate tạo bởi Let’s Encrypt là SSL miễn phí có hiệu lực trong 90 ngày. Vì vậy sau 90 ngày ta phải phát hành lại SSL certificate mới, nếu không thì khi truy cập vào trang web sẽ xuất hiện lỗi như màn hình bên dưới.
Cách xác định ngày hết hạn của SSL certificate.
Để kiểm tra ngày hết hạn của SSL certificate chúng ta xử dụng lệnh như bên dưới:
certbot certificates
Và sẽ có kết quả như bên dưới
Saving debug log to /var/log/letsencrypt/letsencrypt.log

- - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - -
Found the following certs:
  Certificate Name: sample.com
    Serial Number: 4c141cd692e729c529cae852f2853cfa5f0
    Key Type: ECDSA
    Domains: shop.woodworks-marutoku.com
    Expiry Date: 2023-06-19 00:03:41+00:00 (VALID: 88 days)
    Certificate Path: /etc/letsencrypt/live/sample.com/fullchain.pem
    Private Key Path: /etc/letsencrypt/live/sample.com/privkey.pem
- - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - - -
You have new mail in /var/mail/root
Cách thiết lập tự động phát hành SSL Certificate mới.
Để phát hành SSL Certificate một cách tự động chúng ta thiết lập trong file /etc/crontab như hình bên dưới:
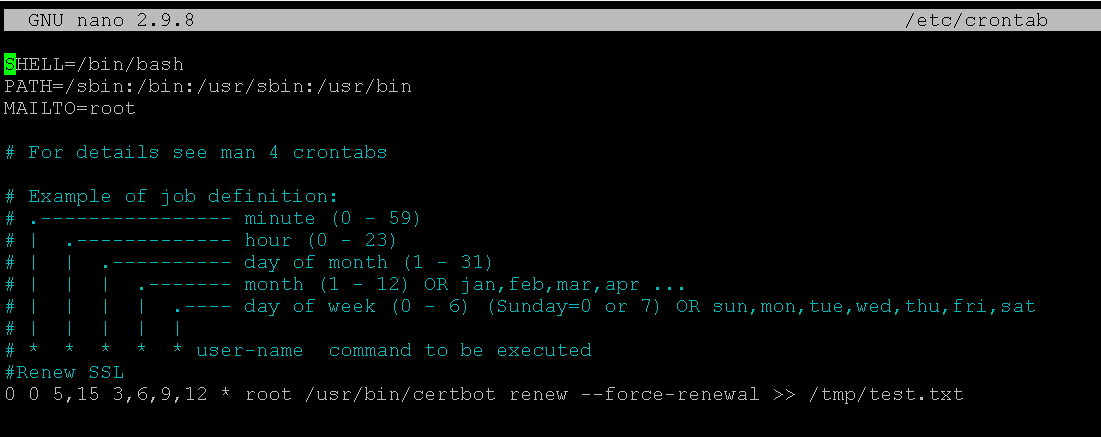
Ta phân tích câu lệnh này:
$ 0 0 5,15 3,6,9,12 * root /usr/bin/certbot renew --force-renewal >> /tmp/test.txt
Vì SSl certificate của Let’s Encrypt chỉ có hiệu lực trong 90 ngày, nên ta thiết lập cho 3 tháng(3,6,9,12) sẽ phát hành SSL mới(renew) lại 2 lần ngày 5 và 15(5,15). Lý do là có tháng trên 31 ngày nên nếu ta chỉ chạy 1 lần nó sẽ bị trễ 1 or 2 ngày so với ngày hết hạn của SSL.
–force-renewal : Dù chưa hết hạn vẫn renew lại.(Nếu không có option này thì khi chưa hết hạn câu lện trên sẽ không chạy)


